
De la experimentación a la gobernanza: cómo incorporar la IA en una mutualidad
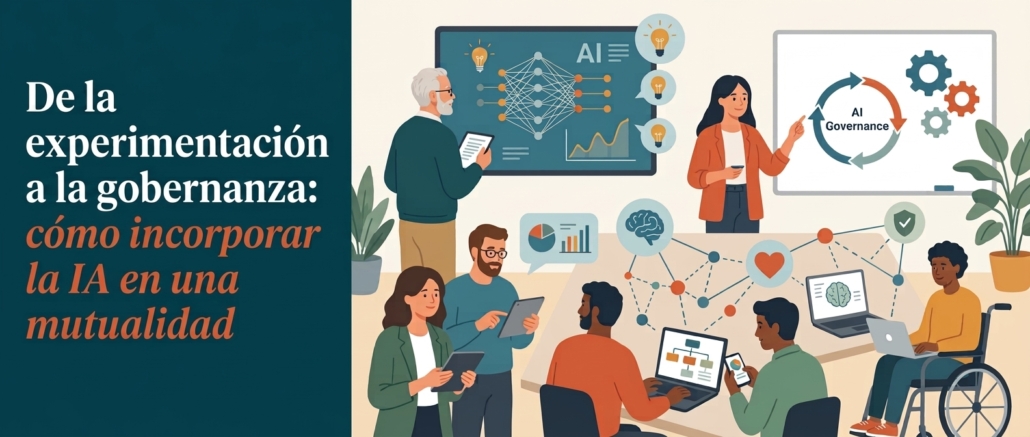
La inteligencia artificial generativa está dejando de ser una tecnología experimental para incorporarse progresivamente al funcionamiento habitual de las organizaciones.
El sector asegurador participa de esta evolución. Según datos publicados por EIOPA, el 65 % de las 347 entidades aseguradoras consultadas ya utilizaban soluciones de IA generativa y un 23 % adicional preveía incorporarlas. Una parte importante de los casos de uso se encontraba todavía en fase de prueba o experimentación.
Atención al cliente, gestión de siniestros, ventas, análisis de datos, generación de contenidos o apoyo a procesos internos forman parte de las aplicaciones que ya se están explorando.
Este escenario introduce una nueva prioridad para las entidades: gobernar el uso de la IA.
Para una mutualidad, esto significa establecer criterios que permitan aprovechar las posibilidades de la tecnología manteniendo el control sobre los datos, los procesos, las decisiones y las responsabilidades.
De probar herramientas a definir una política
Muchas organizaciones han comenzado su aproximación a la IA de manera espontánea.
Una persona utiliza una herramienta para resumir un documento. Un equipo experimenta con la generación de textos. Un área prueba un asistente para analizar información o preparar una presentación.
Este proceso es comprensible y forma parte del aprendizaje tecnológico.
Sin embargo, cuando los usos aumentan, también crece la necesidad de establecer unas reglas comunes.
Una política interna de IA puede proporcionar este marco. Su función consiste en determinar qué usos son adecuados, qué precauciones deben adoptarse, qué responsabilidades existen y qué mecanismos de supervisión necesita la organización.
El punto de partida puede ser relativamente sencillo.
1. Identificar los usos reales
Antes de desplegar nuevas soluciones, resulta útil conocer cómo se está utilizando ya la IA dentro de la organización.
Este inventario puede incluir herramientas corporativas y aplicaciones externas utilizadas por los equipos.
Los casos de uso pueden agruparse, por ejemplo, en:
- redacción y revisión de documentos;
- resumen de información;
- traducción;
- búsqueda y análisis documental;
- programación y apoyo tecnológico;
- atención al mutualista;
- análisis de datos;
- apoyo a procesos de prestaciones o siniestros;
- generación de contenidos;
- asistencia en la toma de decisiones.
Este mapa permite obtener una primera fotografía del nivel real de adopción.
También ayuda a diferenciar usos de baja complejidad de otros que pueden tener consecuencias más importantes para las personas o para la entidad.
2. Clasificar los usos según el riesgo
No todas las aplicaciones de la IA tienen las mismas implicaciones.
Utilizar una herramienta para preparar una primera versión de un texto interno presenta un perfil diferente al de un sistema que interviene en la valoración de una prestación, la detección de fraude o una decisión que afecta directamente a una persona.
Una clasificación interna puede distinguir entre usos de riesgo bajo, medio o elevado.
Entre los factores que pueden determinar esta clasificación se encuentran el tipo de datos utilizados, el impacto potencial sobre las personas, el grado de automatización, la posibilidad de errores y la relevancia de la decisión en la que participa el sistema.
Esta graduación permite aplicar controles proporcionados.
Los usos más sencillos pueden requerir unas reglas básicas. Los que tienen mayor impacto necesitan más documentación, validación, supervisión y seguimiento.
3. Establecer reglas claras sobre los datos
Las herramientas de IA generativa funcionan a partir de información.
Por este motivo, la gestión de los datos constituye uno de los elementos centrales de una política interna.
La organización debe definir qué información puede introducirse en cada tipo de herramienta y cuál requiere entornos específicamente autorizados.
Esta precaución es especialmente importante cuando se trabaja con datos personales, información confidencial, documentación contractual, datos de salud o información estratégica de la entidad.
Una regla fácil de entender resulta más efectiva que una política que los equipos difícilmente puedan aplicar.
El objetivo es que cualquier persona de la organización sepa qué herramientas puede utilizar, para qué finalidades y con qué tipo de información.
4. Mantener la supervisión humana
La IA generativa puede producir resultados convincentes que contienen errores, omisiones o interpretaciones incorrectas.
EIOPA identifica precisamente la fiabilidad de los resultados, la protección de datos, la ciberseguridad y la explicabilidad entre las cuestiones que requieren atención en el despliegue de estas tecnologías.
La supervisión humana continúa siendo, por tanto, una pieza esencial.
Esta supervisión debe ser especialmente clara cuando la IA interviene en procesos que pueden afectar a derechos, prestaciones, contratación, reclamaciones u otras decisiones relevantes para las personas mutualistas.
La tecnología puede apoyar el criterio profesional. La responsabilidad sobre la decisión debe estar claramente asignada.
5. Conocer a los proveedores
La incorporación de la IA también genera nuevas dependencias tecnológicas.
Una entidad puede utilizar modelos desarrollados por terceros, servicios alojados en la nube, aplicaciones especializadas o funcionalidades de IA integradas en programas que ya utilizaba.
Esta realidad hace necesario incorporar a los proveedores al marco de gobernanza.
Aspectos como la ubicación y el tratamiento de los datos, las condiciones del servicio, la seguridad, la continuidad, las actualizaciones de los modelos o la posibilidad de cambiar de proveedor forman parte del análisis.
Conocer la tecnología que utiliza la organización incluye también conocer de quién depende.
6. Asignar responsabilidades
Una política de IA necesita responsables identificables.
La gobernanza puede implicar diferentes funciones según la dimensión y estructura de cada mutualidad: dirección, tecnología, cumplimiento normativo, protección de datos, gestión de riesgos, seguridad o responsables de las diferentes áreas de negocio.
El modelo concreto puede variar.
El criterio esencial es que exista una responsabilidad definida para autorizar usos, establecer controles, gestionar incidencias y revisar la evolución de los sistemas.
A medida que aumenta la adopción de la IA, esta coordinación adquiere mayor importancia.
7. Formar a las personas
La gobernanza tecnológica también depende del conocimiento de los equipos.
Una persona que utiliza IA debe comprender las posibilidades de la herramienta y también sus limitaciones.
La formación puede abordar cuestiones muy prácticas: tratamiento de datos, verificación de resultados, identificación de errores, seguridad, propiedad intelectual, usos autorizados y procedimientos ante una incidencia.
También conviene desarrollar la capacidad crítica.
La facilidad con la que estos sistemas generan respuestas puede crear una apariencia de precisión superior a su fiabilidad real. Verificar fuentes, contrastar información y mantener el criterio profesional continúan siendo competencias esenciales.
8. Revisar y aprender
Una política de IA difícilmente puede concebirse como un documento estático.
Las herramientas cambian, aparecen nuevos usos, evolucionan los riesgos y también lo hace el marco regulatorio.
Por este motivo, resulta útil establecer un mecanismo periódico de revisión.
El inventario de casos de uso, las incidencias detectadas, los resultados obtenidos, los cambios en los proveedores y la experiencia de los equipos pueden proporcionar información muy valiosa.
La gobernanza se convierte así en un proceso de aprendizaje institucional.
Un posible esquema para empezar
Una mutualidad que quiera ordenar el uso de la IA puede estructurar el trabajo en siete pasos:
- Inventariar las herramientas y los casos de uso existentes.
- Clasificarlos según su nivel de riesgo.
- Definir los usos autorizados y las limitaciones.
- Establecer criterios sobre datos e información confidencial.
- Asignar responsabilidades y mecanismos de supervisión.
- Formar a las personas que utilizarán estas herramientas.
- Revisar periódicamente los usos, los riesgos y los resultados.
Este esquema puede adaptarse a la dimensión, actividad y complejidad de cada entidad.
El objetivo es disponer de un marco comprensible y aplicable.
La IA como cuestión de gobernanza
La incorporación de la inteligencia artificial al sector asegurador continuará avanzando.
La diferencia estará cada vez más en la capacidad de las organizaciones para seleccionar los usos que aportan valor, gestionar los riesgos que comportan e integrar estas herramientas dentro de sus sistemas de gobierno.
Para las mutualidades, este proceso ofrece oportunidades en eficiencia, análisis, servicio y gestión del conocimiento.
También exige preservar elementos esenciales como la confidencialidad, la supervisión profesional, la responsabilidad y la calidad de las decisiones.
Pasar de la experimentación a la gobernanza es, probablemente, uno de los pasos más importantes en esta etapa de adopción de la IA.
La tecnología continuará evolucionando.
Disponer de criterios claros permitirá evolucionar con ella.
This post is also available in:



Dejar un comentario
¿Quieres unirte a la conversación?Siéntete libre de contribuir!